DDoS-атака: что это такое, чем она опасна для вашего сайта

Владельцы бизнеса привыкли думать о киберугрозах как о чем-то далеком, с чем сталкиваются исключительно банковские гиганты или крупные медиапорталы. Предприниматель запускает контекстную рекламу, настраивает SEO, считает конверсии, а потом в самый разгар сезона сайт просто перестает открываться. Паралич интернет-магазина или корпоративного сервиса всего на несколько часов в разгар продаж означает прямые убытки. Но хуже другое: пока ресурс лежит, поисковые роботы фиксируют ошибку доступа, и позиции в выдаче стремительно летят вниз.

Что такое DDoS? Расшифровка проста — Distributed Denial of Service, или распределенный отказ в обслуживании. Представьте классическую ситуацию: перед дверями вашего офиса внезапно собирается многотысячная толпа людей. Они не собираются ничего покупать, не задают вопросов менеджеру. Они просто плотно занимают весь проход, блокируя путь реальным клиентам. Сервер работает, формально он доступен, но пропускная способность исчерпана.

В чем главное отличие DoS от DDoS-атак?

Разница кроется в масштабе и источнике проблемы.

Один источник

DoS-атака (Denial of Service)

Атака идет с одного конкретного IP-адреса. Сисадмин открывает логи, видит аномальную активность с одного узла, настраивает простое правило Rate Limiting или блокирует адрес на уровне файрвола. Атака захлебнулась, сервис ожил.

Тысячи источников

DDoS-атака (Distributed Denial of Service)

В удар вовлечены тысячи или миллионы устройств. Заблокировать один IP нельзя, потому что завтра их будет еще десять тысяч, и все они распределены по разным уголкам планеты.

Как работает DDoS-атака

Злоумышленники не арендуют серверы легально. Они создают ботнеты — масштабные сети из зараженных компьютеров, роутеров, камер видеонаблюдения и даже умных телевизоров (IoT-устройств), владельцы которых даже не подозревают об участии их техники в киберпреступлении.

Громкие имена вроде ботнетов Mirai или Aisuru держат в напряжении всю индустрию именно потому, что объем скомпрометированных гаджетов исчисляется миллионами.

  1. Формирование сети

    Хакеры объединяют сотни тысяч устройств в управляемый ботнет.

  2. Отправка команды

    В назначенное время командный центр отдает ботам приказ атаковать конкретный IP или домен.

  3. Перегрузка ресурсов

    Устройства синхронно бомбят сайт запросами. Канал связи захлебывается, процессор сервера уходит в 100% нагрузку, оперативная память переполняется таблицами соединений, и сайт выпадает из сети.

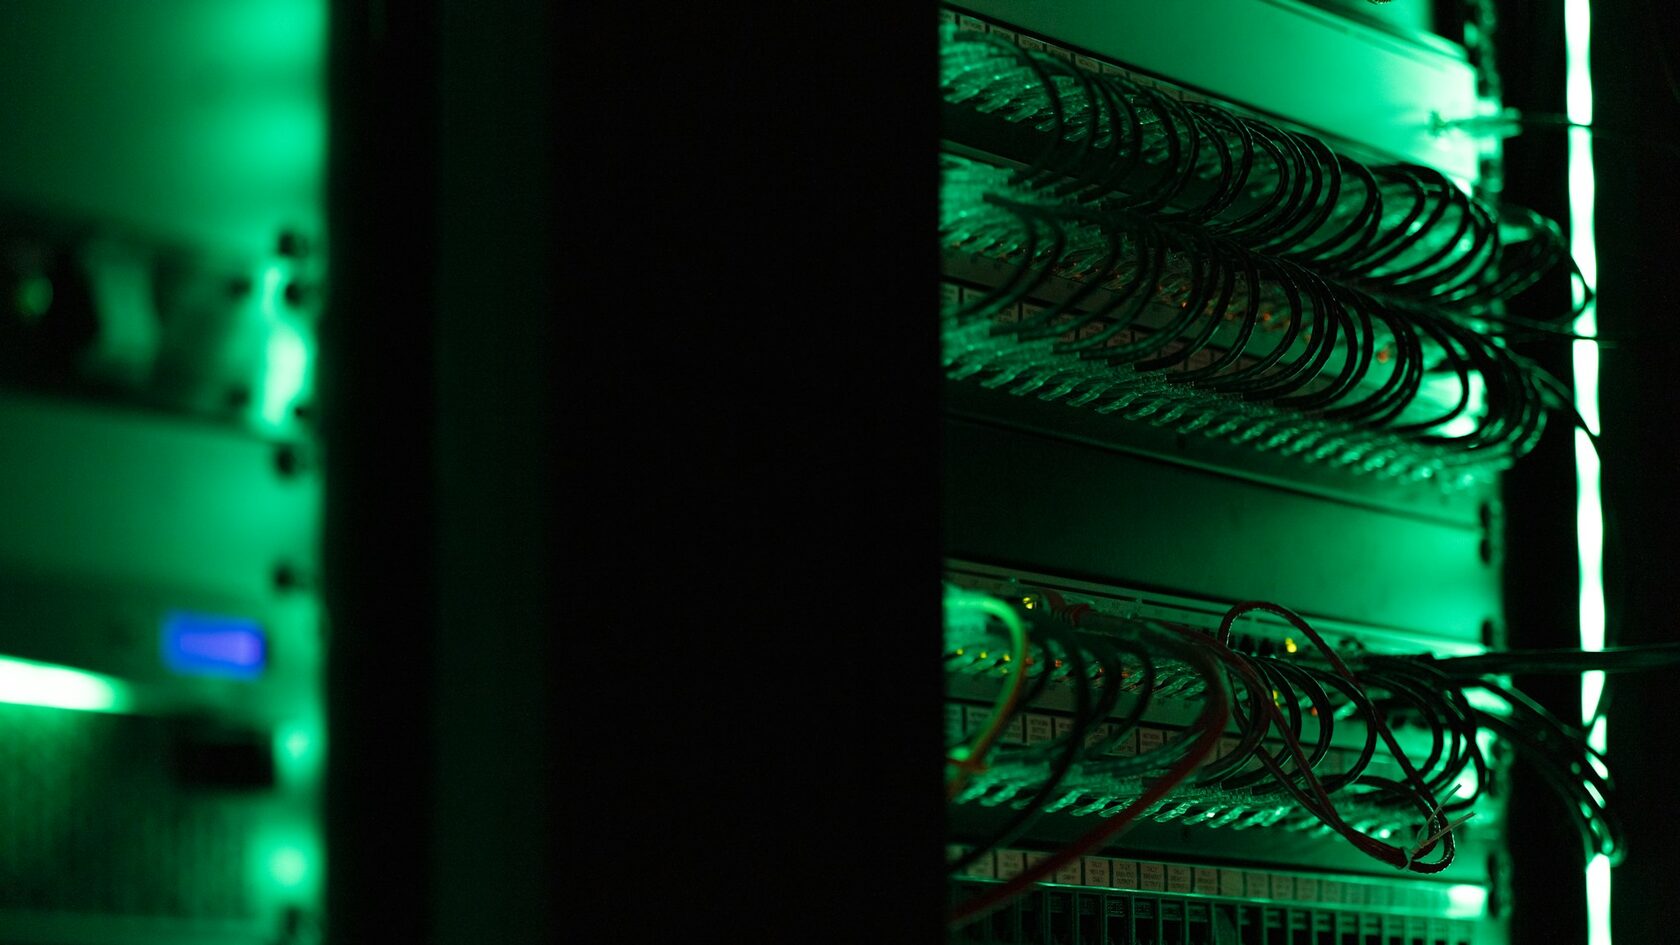
Стойки серверов в дата-центре — инфраструктура, которая принимает распределенную нагрузку
Каждый узел дата-центра получает свою долю распределенной нагрузки — поэтому один заблокированный адрес проблему не решает.

Классификация и виды DDoS-атак по уровням модели OSI

Звучит как сухая теория из учебника по сетевым технологиям? Давайте посмотрим на цифры и реальные векторы, с которыми сталкивается бизнес.

Уровни L3 / L4

Сетевой и транспортный уровни (Volumetric и Protocol)

Суть

Физический срыв канала связи и исчерпание таблиц соединений.

Основные векторы

UDP-флуд и ICMP-флуд, забрасывающие инфраструктуру гигабитами мусора.

Особые механики

Ковровая атака (Carpet Bombing), когда паразитный трафик размазывается по сотням IP подсети, и SYN-флуд, забивающий сервер незавершенными рукопожатиями TCP.

Уровень L7

Прикладной уровень (Application Layer)

Суть

Точечные удары по логике приложения без гигабайт мусорного трафика.

Основные векторы

HTTP-флуд запросы к ресурсоемким страницам, каталогам или поиску.

Особые механики

Скрипты Slowloris или Slow POST, удерживающие соединения открытыми предельно долго. Запросы выглядят на 100% как легитимный трафик, обходя стандартные фильтры.

Скрытый риск

Главный скрытый риск: почему DDoS в 2026 году — это часто «дымовая завеса»

Многие до сих пор считают, что хакеры устраивают шторм ради банального хулиганства. Реальность жестче.

Пока служба безопасности компании судорожно пытается отфильтровать терабитный поток на сетевом уровне, через уязвимости в API на уровне L7 идет тихая спецоперация. Это классический Smokescreen (дымовая завеса). Пока вы тушите пожар в серверной, злоумышленники выкачивают базы данных клиентов или проводят мошеннические транзакции.

Как вовремя распознать DDoS-атаку на сайт

Как понять, что вас атакуют, а не просто пришел долгожданный клиентский трафик из соцсетей? Смотрите на симптомы:

Симптом 1

Сайт начинает открываться мучительно медленно, а затем выдает ошибки сервера 502 Bad Gateway, 503 Service Unavailable или 504 Gateway Timeout.

Симптом 2

Метрики RPS (Requests Per Second) и PPS (Packets Per Second) улетают в космос без видимых причин в маркетинговых кампаниях.

Симптом 3

Конверсии падают к нулю при одновременном лавинообразном росте числа обращений.

Атаки редко длятся вечно — средняя длительность инцидента составляет от получаса до нескольких часов. Но для действующего бизнеса даже получасовой простой выливается в тысячи потерянных рублей.

Чем грозит незащищенному сайту атака?

Убытки складываются из трех слоев — и только первый из них считается в рублях прямо сейчас.

Финансы

Потеря прямой выручки — это очевидное следствие. Куда опаснее долгосрочный удар по позициям.

Удар по SEO

Поисковые роботы Яндекса и Google обходят сайты регулярно. Если во время очередного визита краулер видит ошибку 503, он фиксирует недоступность ресурса. Пара таких инцидентов подряд — и алгоритмы начинают пессимизировать страницы, выбрасывая их из топа. Восстанавливать утраченные позиции в SEO потом приходится месяцами, вливая солидные бюджеты в повторную оптимизацию.

Репутация

Репутационные потери: клиент, столкнувшийся с неработающим сайтом, просто уйдет к конкурентам — и вряд ли вернется, вспомнив о сбое в вашей витрине.

Современные методы защиты

Надеяться на то, что «пронесет», в современных реалиях глупо. Инженеры настраивают эшелонированную оборону:

Scrubbing-центры

Весь входящий трафик заворачивается на облачные центры очистки, где пакеты фильтруются в режиме реального времени.

BGP Anycast

Протокол распределения колоссальной паразитной нагрузки по геораспределенной сети серверов.

WAF (Web Application Firewall)

Межсетевой экран прикладного уровня, отличающий легитимных пользователей от умных ботов на основе поведенческого анализа.

Rate Limiting

Жесткие лимиты на количество обращений, мгновенно отсекающие аномально активные скрипты и ботов.

Нужна проверка защиты или помощь с SEO-продвижением?

Ждать первой серьезной атаки и проверять прочность своего сервера на практике — дорогая стратегия. Если вы хотите провести технический аудит безопасности своего сайта, проверить устойчивость архитектуры к бот-трафику и настроить фильтрацию без риска отрезать реальных покупателей — напишите мне, разберем вашу инфраструктуру детально.
- Разбор конкретного домена, а не универсальные рекомендации
- Оценка рисков на уровнях L3/L4 и L7
- План фильтрации, который не убивает живой трафик
Если сайта пока нет или проект на стадии запуска — оставьте поле пустым

🔒 Данные строго конфиденциальны. Отвечаю лично, без спама и передач третьим лицам.